Index
会社で、AIを使って社内用のアプリを作りました。
ちゃんと動いたとき、正直うれしかったです。
でも数日たって、ふと怖くなりました。
「これ、安全なの?」
何が危ないのか、そもそも私には分かりません。それなのに、情報漏洩のニュースだけは気になります。
そこで今回は、2026年に実際にあった事例を調べて、初心者の私が「これだけは知っておきたい」と思った対策を
5つにまとめました。それぞれに「今できること」も付けています。
初心者の私が最初に知っておきたいことだけを書いています。
まずは、最初の一歩として読んでください。
まずはこれ見ながらしよ…..
「APIキー」は、カード番号を書いたメモ
アプリがAIなどの外部サービスを使うとき、「この人の契約です」と証明するための文字列が「APIキー」です。
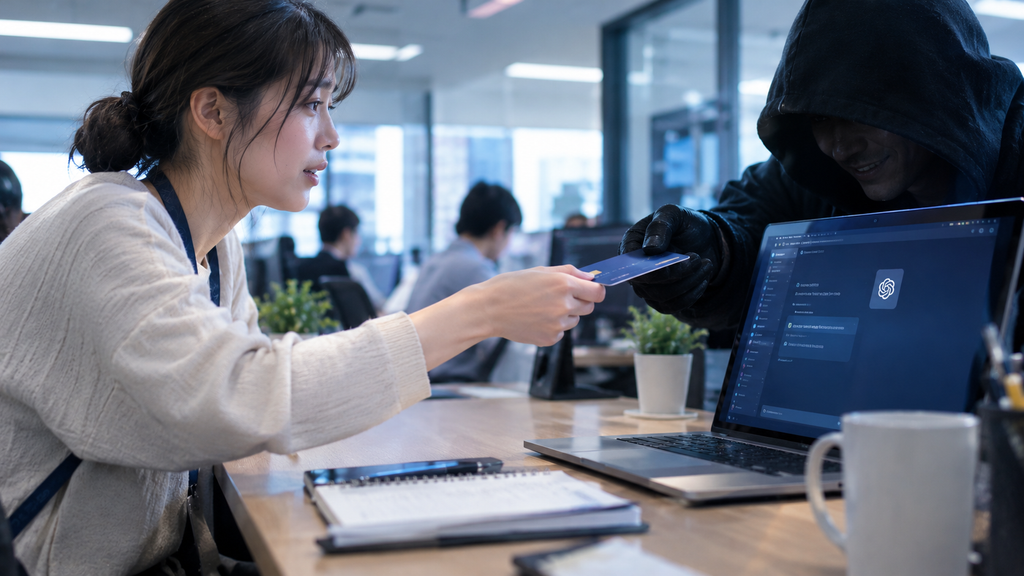
たとえるなら、会社のクレジットカード番号を書いたメモです。
そのメモを、誰でも見られる場所に置いてしまったらどうなるでしょう。
知らない人が、あなたの契約で使い放題にできてしまいます。
▶ 今日できること
Claude Codeに、秘密の文字列がどこに書かれているかを探してもらいます。次の指示文を貼ってみてください。
このプロジェクトの中で、APIキー・パスワード・トークンのような秘密の文字列が、コードや設定ファイルに直接書かれている場所を全部探して。見つけた場所と、安全な置き方を、初心者にも分かる言葉で教えて。キーそのものは表示しないで。
もし見つかったら、そのキーは「漏れたかもしれない」と考えるのが一般的です。
「公開設定」は、社内の掲示板か、外向きの掲示板か
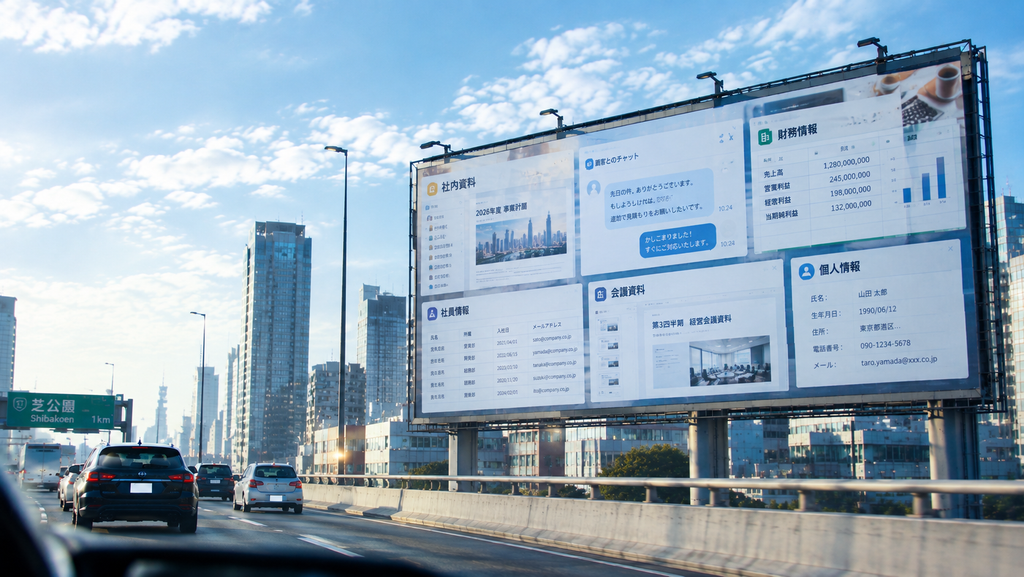
2026年5月、セキュリティ企業のRedAccessが、AIで作られた公開状態のアプリ約38万件を調べたと報じられました。同社の主張では、そのうち約5,000件に機密情報が含まれていたそうです。社内の財務情報や、顧客とのチャットなどです。
原因の一つとして、一部のツールでは、作ったアプリが最初から誰でも見られる状態になっていて、非公開にする責任は利用者側にある、と報じられています。
つまり、「社内の掲示板のつもり」が、実は外の通りに向けて貼られていた、ということが起こり得ます。
ただし、これはRedAccessの主張です。実際に第三者が見たかどうかは確認されていません。ツール側は、「公開アプリが存在すること自体は欠陥ではない」と反論しています。
▶ 今日できること
まず、自分の目で確かめます。
- ログアウトした状態(またはシークレットウィンドウ)で、アプリのURLを開く
- 会社のネットワークの外(スマホの回線など)からも、開けるか試す
- ログイン画面が出ればひとまず安心です。
次に、Claude Codeにも聞いてみます。
このアプリは、ログインしていない人でも開けるページやデータがある? 誰がどの画面とデータを見られるか、一覧にして、初心者にも分かる言葉で教えて。
「アクセス権」は、社員証で入れる部屋
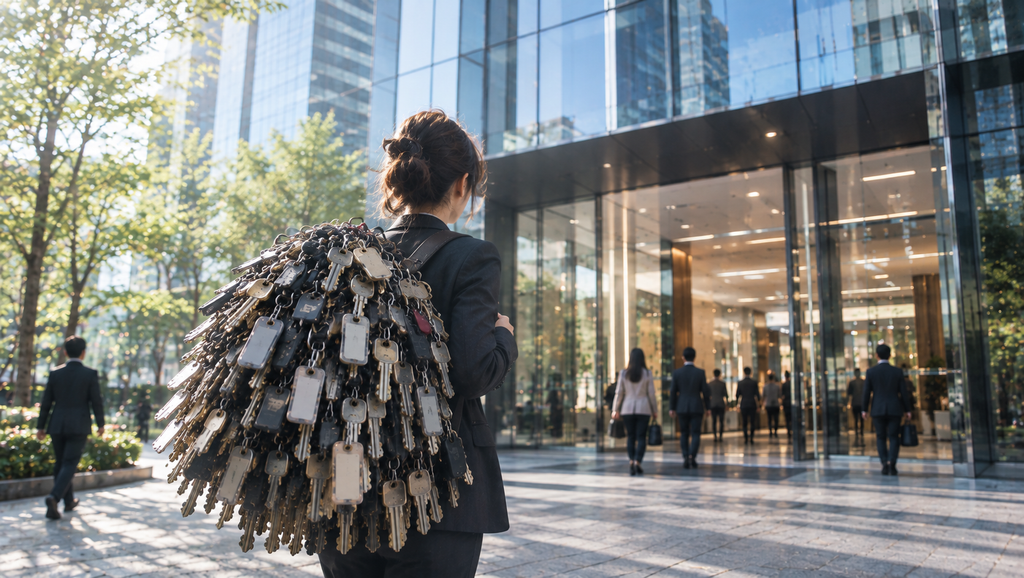
2026年3月、Metaで次のことが報じられました。社内で業務を手伝うAIエージェントが関わり、
機密性の高い社内データが、本来見る権利のない社員にも約2時間見える状態になった、というものです。
外部への流出は確認されておらず、Metaは社内の基準で2番目に重い「Sev 1」に分類しました。
詳しい仕組みは、公開されている情報だけでは分かりません。ただ、ここから言えるのは次のことです。
AIに「何でもできる権限」を渡すと、人間が決めた「この人は、この部屋まで」という線引きが、うまく働かなくなる可能性があります。
全部の部屋の合鍵を、新人アシスタントに渡すようなものです。
▶ 今日できること
Claude Codeで/permissionsを開き、許可している操作を見ます。心当たりのない許可があれば、外します。さらに、次の指示文も貼ってみてください。
このアプリとClaude Codeが触れるデータ・フォルダ・外部サービスの範囲を一覧にして。
必要以上に広い権限があれば、理由と一緒に教えて。
「信頼確認」は、小包を開ける前の確認
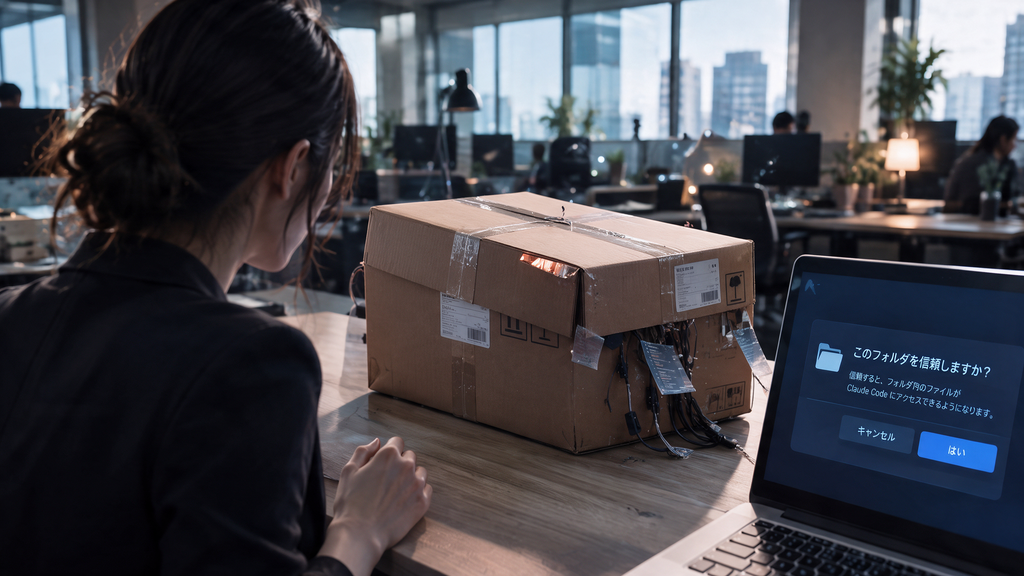
Claude Codeには、新しいフォルダを開くとき、「このフォルダを信頼しますか?」と聞く確認画面があります。
2025年10月3日に公開された脆弱性(CVE-2025-59536)は、この確認に答える前に、フォルダの中のコードが実行される可能性がある、という不具合でした。
たとえるなら、知らない人から小包が届いたとします。受け取る前に、
箱が勝手に開いて、中の仕掛けが動き出してしまう可能性があった、ということです。
条件は、「信頼できないフォルダを開くこと」でした。バージョン1.0.111で修正済みで、悪用は確認されていません。
▶ 今日できること
- ネットで見つけたサンプルや、知らない人からもらったフォルダを、いきなりClaude Codeで開かない
- 「信頼しますか?」と聞かれたら、出どころが分かるフォルダだけ「はい」にする
- Claude Codeが出すコマンドは、公式ドキュメントでも「承認前に自分で確認するのは利用者の責任」とされています。読んでから押します
アプリの自動更新
先ほどの不具合(CVE-2025-59536)は、すでに直った版(バージョン1.0.111以降)が出ています。
ただ、自分のClaude Codeが「直った版」かどうかは、別の話です。
スマホのアプリと同じです。「自動更新」がオンなら、知らないうちに新しくなります。オフなら、自分で更新しないと、古いままです。
Claude Codeも、入れ方によって、勝手に更新される場合と、自分で更新が必要な場合があります。
公式ドキュメントによると、標準的な入れ方なら自動で更新されます。HomebrewやWinGetなどの道具で入れた場合は、自分で更新が必要です。
どちらか分からなくても大丈夫です。バージョンを見て、更新を1回実行すれば、確実に確認できます。
▶ 今日できること(1分でできます)
- ターミナルで
claude --versionを実行し、バージョンを見る。
「2.1.211」のような数字が出ます。
1.0.111より新しい番号なら、この不具合の対象外です claude updateを実行して、更新する- HomebrewやWinGetで入れた人は、2の代わりに次を使う
Homebrew :brew upgrade claude-code
WinGet :winget upgrade Anthropic.ClaudeCode
どちらで入れたか分からなければ、クロードに聞いてみてください claude doctorを実行すると、インストールや設定の診断が見られます
今日からできる優先順位
迷ったら、この順番がおすすめです。
- 更新する(1分)
- ログアウトした状態で、アプリを開いてみる(3分)
- 指示文を貼って、キー・公開範囲・権限を調べてもらう(10分)
/permissionsで、許可を確認する(3分)- 出てきた結果次第で改善する。
最後に、大事な注意です。ここに書いた指示文は、私が考えたものです。効果は保証できません。
AIの答えも、間違えることがあります。公式も「完全に安全な仕組みはない」と注意しています。
それらを考慮し、最後は人間の目と頭で判断し、AIを活用していきましょう。
出典
- CVE-2025-59536(MITRE)
- Claude Code公式ドキュメント Security
- Claude Code公式ドキュメント 更新・バージョン確認
- JBpress:Metaで起きたAIエージェント起因の情報漏洩
- Security Boulevard:RedAccessの調査